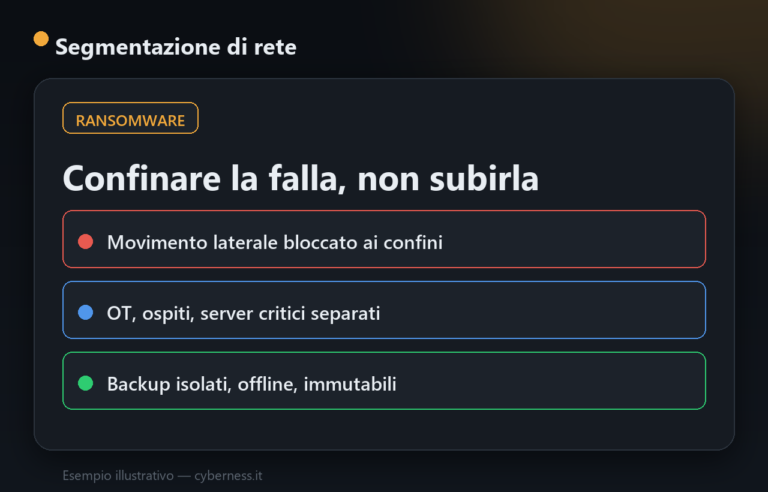
Segmentazione di rete: la barriera contro il ransomware
La segmentazione della rete non ferma il ransomware, ma lo rallenta e lo confina. Ecco come compartimentare una rete, con l'ordine giusto di priorità.
31 articoli · pagina 2
La segmentazione della rete non ferma il ransomware, ma lo rallenta e lo confina. Ecco come compartimentare una rete, con l'ordine giusto di priorità.
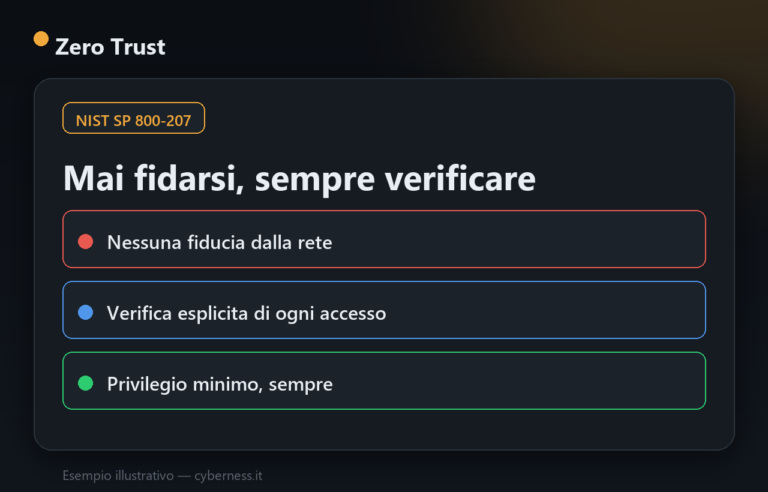
Zero Trust spiegato in modo semplice: cos'è, i principi NIST SP 800-207, i cinque pilastri CISA e come una PMI può iniziare da subito.
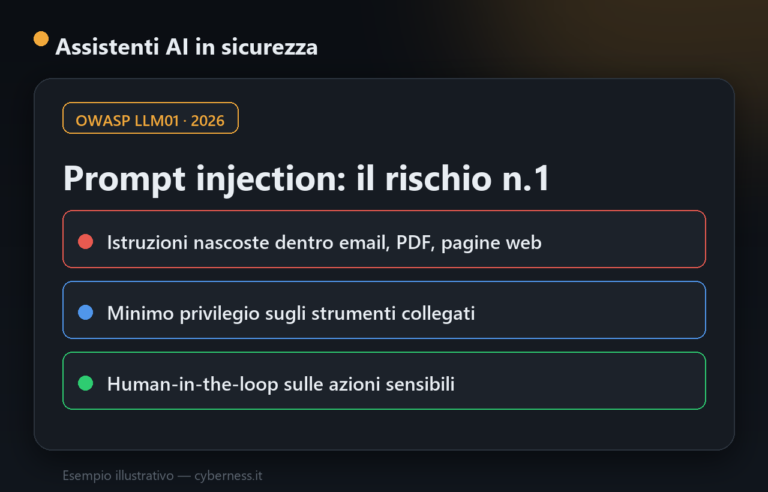
La prompt injection resta in cima alla OWASP Top 10 for LLM Applications 2026. Cos'è, perché la variante indiretta è insidiosa e come mitigarla…
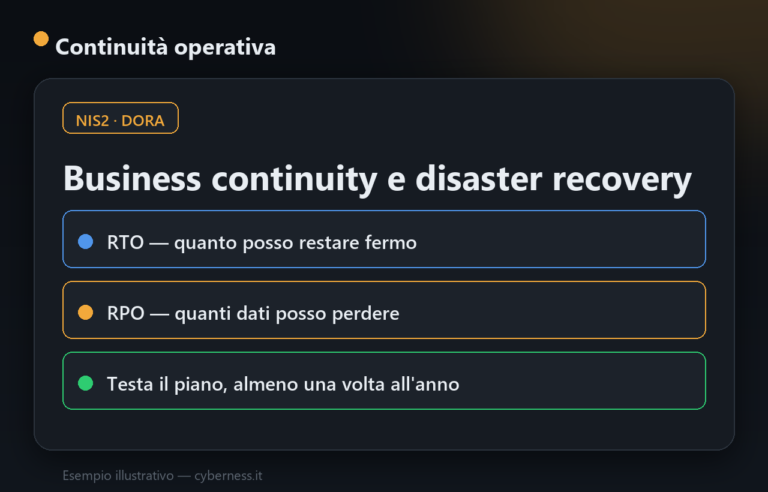
Un piano di business continuity e disaster recovery non è un documento da archiviare: NIS2 e DORA chiedono procedure testate, backup segregati e obiettivi…
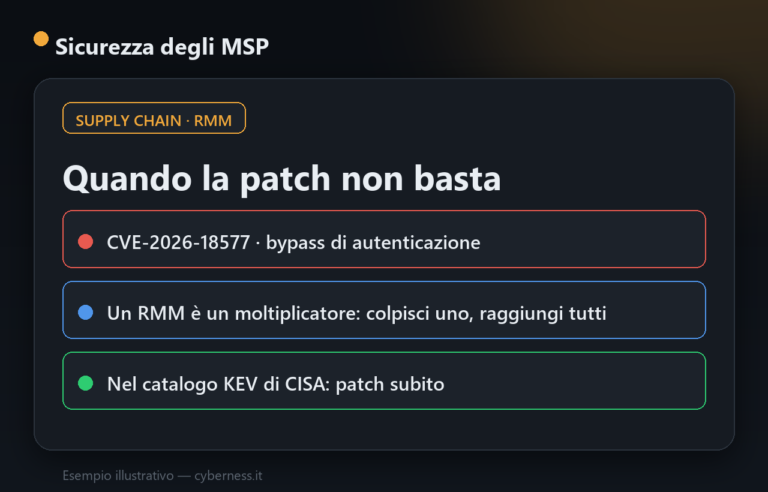
CVE-2026-18577: una patch incompleta ha riaperto un bypass di autenticazione in N-able N-central. Cosa insegna sul rischio della supply chain RMM.
Le piccole e medie imprese sono il bersaglio piu' comune del cybercrime: non perche' siano gli obiettivi piu' ricchi, ma perche' spesso sono i…
Guida pratica al Punto di Contatto NIS2: chi nomina, cosa fa, come si registra sul Portale ACN, tempi di notifica incidenti e errori comuni.

Cyber Resilience Act UE: ambito, obblighi per produttori, scadenze 2026-2027, sanzioni e cosa fare nei prossimi 12 mesi.
Le 4 scadenze critiche tra fine maggio e inizio agosto 2026: 31/5 fornitori NIS2, 30/6 categorizzazione, 17/7 DORA reporting, 2/8 AI Act GPAI. Checklist…
Dal 1 maggio al 30 giugno 2026 i soggetti NIS devono caricare la categorizzazione delle attivita' sulla piattaforma ACN. Det. 127437 + 155238/2026: 10…