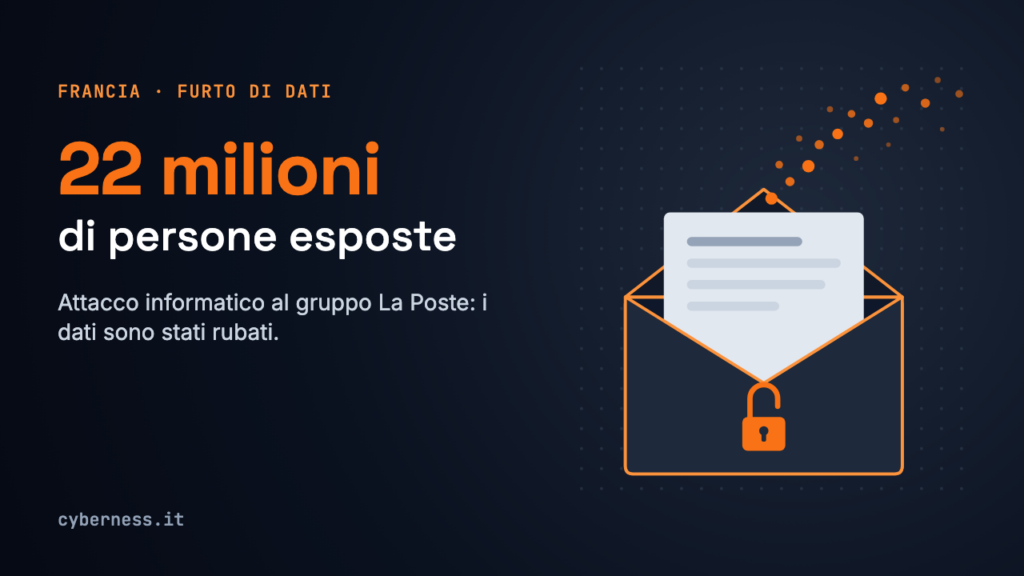
Ci sono 22 milioni di persone i cui dati sarebbero stati rubati in un attacco informatico al gruppo francese La Poste. La notizia è stata riportata la sera del 14 novembre 2026 da Giornale di Sicilia alle 21:02 e da Corriere della Sera alle 21:15, ora italiana.
Cosa sappiamo
Giornale di Sicilia è stato il primo a dare la notizia, con il titolo «Francia, attacco hacker alle poste: rubati i dati di 22 milioni di persone». Poco dopo Corriere della Sera ha pubblicato la stessa informazione, indicando come obiettivo dell’attacco il «gruppo La Poste».
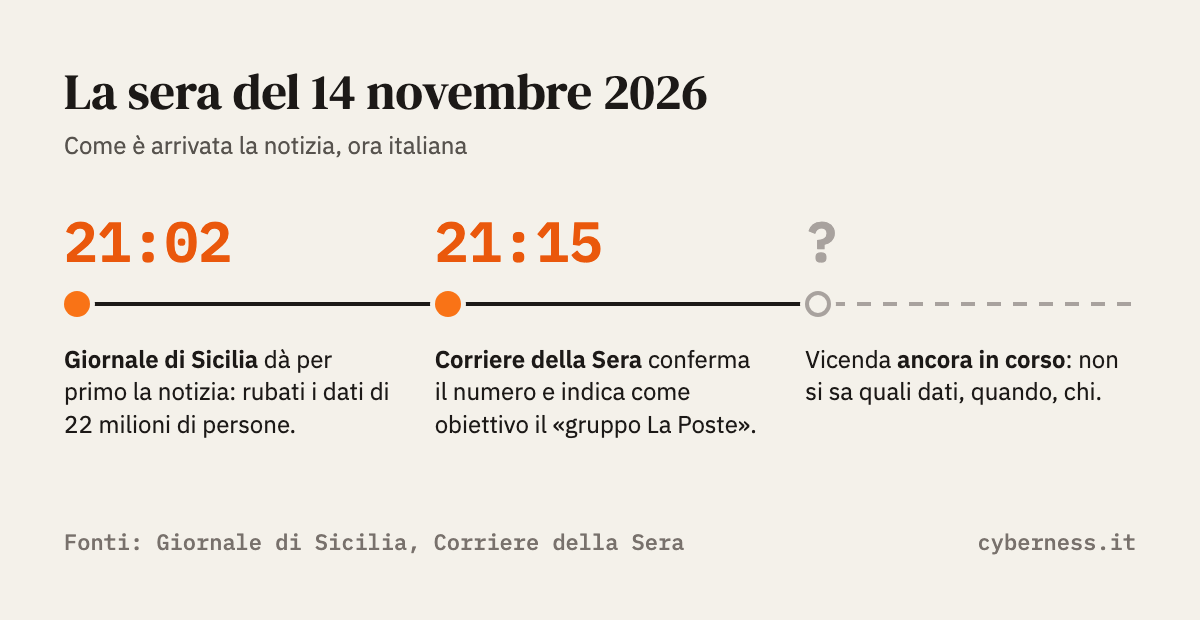
Le due fonti concordano sul numero di persone coinvolte, 22 milioni, e sul fatto che i dati sono stati rubati. Si tratta quindi di un furto di dati, cioè l’accesso non autorizzato a informazioni personali conservate nei sistemi di un’azienda, seguito dalla loro copia da parte di chi ha condotto l’attacco.
Le fonti disponibili non indicano quali dati siano stati sottratti, quando sia avvenuto l’attacco né chi lo abbia condotto.
Chi è coinvolto
Secondo entrambe le fonti, l’attacco riguarda la Francia e il gruppo La Poste. Le persone coinvolte sono 22 milioni. Le fonti non specificano se si tratti di clienti, dipendenti o altri tipi di utenti, né se tra loro ci siano persone residenti fuori dalla Francia.
Per chi vive e lavora in Italia l’impatto diretto non è chiaro. Possono essere interessati, in linea di principio, coloro che hanno avuto rapporti con il gruppo La Poste, per esempio per spedizioni da o verso la Francia o per attività di lavoro con aziende francesi.
Cosa fare adesso
In attesa di comunicazioni ufficiali, alcune precauzioni di buon senso valgono per chiunque abbia avuto rapporti con il gruppo La Poste:
- diffidare di email, SMS o telefonate che citano La Poste, un pacco in consegna o il furto di dati e chiedono di cliccare un link, pagare una somma o fornire credenziali;
- non usare i link contenuti in messaggi che promettono di «verificare» o «proteggere» l’account: è meglio raggiungere il sito ufficiale digitandone l’indirizzo nel browser;
- se la stessa password è usata su più servizi, cambiarla e attivare l’autenticazione a due fattori, il sistema che chiede un secondo codice oltre alla password;
- seguire i canali ufficiali del gruppo La Poste per eventuali comunicazioni ai clienti coinvolti.
Dopo un furto di dati di queste dimensioni capita spesso che le informazioni sottratte vengano usate per il phishing, cioè messaggi falsi costruiti per sembrare autentici e indurre a rivelare dati o a pagare. Per le aziende italiane che lavorano con partner francesi è utile avvisare il personale amministrativo di prestare attenzione a richieste di pagamento insolite.
Cosa non si sa ancora
Le fonti non chiariscono quali dati siano stati rubati, come sia avvenuto l’attacco, quando sia stato scoperto e chi ne sia responsabile. Non è noto se il gruppo La Poste abbia rilasciato dichiarazioni, se i servizi abbiano subito interruzioni né se le persone coinvolte verranno informate direttamente.
Fonti: Corriere della Sera, Giornale di Sicilia. Articolo aggiornato al 14 novembre 2026 alle 21:23.